
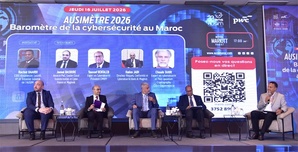
La multiplication des services connectés expose les entreprises et les administrations à des risques qui dépassent le seul enjeu technique. Hameçonnage, compromission de comptes, indisponibilité de systèmes et fuite de données peuvent désorganiser l’activité et altérer la confiance des clients comme des citoyens.
Le débat porté par l’AUSIMètre 2026 renvoie donc à des pratiques concrètes : gestion des accès, mise à jour des outils, sauvegardes testées et sensibilisation régulière des équipes. La protection ne peut pas reposer sur un dispositif isolé ni sur une réaction après incident.
La sécurité doit être traitée comme un sujet de gouvernance, avec des responsabilités identifiées et des décisions qui intègrent le risque dès la conception des projets. Les directions générales ont un rôle à jouer aux côtés des équipes informatiques, notamment pour définir les priorités et financer les mesures essentielles.
Le gain attendu n’est pas l’illusion d’un risque nul, mais une meilleure capacité à résister et à reprendre l’activité. Cette cyberrésilience exige des exercices, des procédures de crise et une culture partagée. Elle constitue désormais une condition de continuité pour toute organisation numérisée.


