

 L'accueil


Des alertes nombreuses, une ampleur encore incertaine

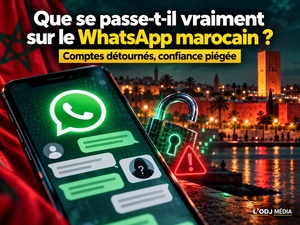
Le message vient d’un frère, d’une amie ou d’un partenaire commercial. La photo est connue, le numéro aussi. Quelques mots évoquent une difficulté passagère : un virement bloqué, une dépense urgente, un paiement à effectuer avant la fermeture d’une agence. L’expéditeur promet de rembourser rapidement. Tout semble suffisamment familier pour que le destinataire envisage de rendre service.
C’est précisément là que le piège se referme. La personne qui écrit peut être un escroc ayant pris le contrôle du compte.
Au Maroc, plusieurs médias rapportent depuis la mi-octobre des témoignages de comptes WhatsApp détournés, parfois utilisés pour solliciter de l’argent ou piéger d’autres utilisateurs. Les signalements concernent aussi des comptes professionnels, dont la compromission peut perturber les échanges avec les clients et ouvrir la voie à des fraudes au paiement. Ils décrivent une menace concrète, sans fournir pour autant un décompte national vérifié des victimes.
La circulation rapide des témoignages crée un sentiment d’attaque simultanée. Une victime prévient ses contacts, lesquels relaient l’alerte dans leurs groupes familiaux ou professionnels. D’autres utilisateurs signalent à leur tour des difficultés de connexion. Des situations différentes finissent alors par être regroupées sous une même formule : « WhatsApp a été piraté ».
Cette expression reste trop générale. Un compte détourné, un accès bloqué et une vulnérabilité technique ne décrivent pas nécessairement le même incident.
Interrogé par Le Matin, le professeur Youssef Bentaleb, président du Centre marocain de recherches polytechniques et d’innovation, invite d’ailleurs à la prudence sur l’hypothèse d’une vague coordonnée. Les observations qu’il rapporte évoquent davantage plusieurs campagnes de fraude reproduisant des méthodes similaires. Un compte compromis peut ensuite servir à atteindre les contacts de son propriétaire, ce qui favorise une propagation en chaîne.
Cette distinction ne réduit pas la gravité des faits. Elle permet de poser les bonnes questions : combien de comptes ont réellement été touchés ? Par quels procédés ? Avec quelles conséquences financières ? Au 25 octobre 2026, les sources consultées pour cet article ne permettent pas d’apporter de réponse consolidée à ces interrogations.
Le code qui ouvre la porte
Parmi les scénarios décrits figure le vol du code de vérification. Un fraudeur tente d’enregistrer le numéro de sa cible sur un autre téléphone. Le propriétaire reçoit alors un code, puis un message lui demandant de le communiquer. Le prétexte peut prendre la forme d’une erreur, d’une urgence ou d’une prétendue intervention technique.
Le message devient particulièrement convaincant lorsqu’il provient du compte déjà détourné d’une connaissance. L’utilisateur croit aider un proche et transmet, en réalité, un élément permettant de reprendre son propre compte.
WhatsApp rappelle qu’un code d’enregistrement ne doit être partagé avec personne, y compris avec un ami ou un membre de la famille. Recevoir un code sans l’avoir demandé ne signifie cependant pas que le compte a déjà été compromis : le danger apparaît notamment lorsque l’utilisateur le transmet ou valide une opération qu’il n’a pas initiée.
La fraude joue ainsi sur un décalage : le code ressemble à une simple suite de chiffres, alors qu’il constitue une clé d’accès.
La confiance, première cible des fraudeurs
Une fois l’identité numérique détournée, l’escroc dispose d’un avantage décisif. Il n’a plus besoin de se présenter comme un inconnu digne de confiance : il apparaît sous une identité qui bénéficie déjà de cette confiance.
Les témoignages rapportés dans la presse marocaine décrivent notamment des demandes d’argent urgentes et, pour les usages professionnels, des paiements orientés vers de nouvelles coordonnées. Le compte compromis peut également servir à réclamer des codes à d’autres personnes et prolonger la chaîne des détournements.
Pour les victimes, le dommage dépasse donc la perte temporaire d’un outil de communication. Leur nom peut devenir le support d’une tromperie visant leur entourage. Dans un cadre professionnel, la relation commerciale elle-même se trouve fragilisée : un client doit-il encore se fier au message reçu sur le numéro habituel ?
Une demande inhabituelle mérite dès lors une vérification indépendante. Un appel au numéro connu ou un échange par un autre canal peut permettre de confirmer l’identité de l’interlocuteur avant tout paiement.
Des failles existent, sans expliquer tous les incidents
Les vulnérabilités informatiques ajoutent une autre couche de confusion. WhatsApp publie des bulletins de sécurité et corrige des défauts dans ses applications. Deux failles recensées en 2026 concernent notamment le traitement de certains contenus et l’affichage trompeur de pièces jointes sous Windows. Pour ces deux vulnérabilités, l’entreprise indique ne pas avoir observé de preuves d’exploitation dans des attaques réelles.
Leur existence ne suffit donc pas à établir un lien avec les signalements marocains. Une telle attribution demanderait des éléments techniques précis.
Il faut également éviter une autre généralisation : reprendre un compte ne donne pas automatiquement accès à l’ensemble des anciennes conversations. WhatsApp précise que l’historique conservé sur le téléphone ne devient pas lisible du seul fait d’une tentative de reprise du compte. Les risques diffèrent toutefois lorsqu’un appareil lié reste accessible à un tiers ou lorsque le téléphone lui-même est compromis.
Sécuriser les accès et documenter les faits
La vérification des appareils connectés constitue un premier réflexe utile. WhatsApp permet de consulter les sessions associées au compte et de déconnecter celles que l’utilisateur ne reconnaît pas. La vérification en deux étapes ajoute une protection supplémentaire à l’enregistrement du numéro.
Lorsqu’un compte est déjà détourné, la procédure officielle prévoit de réenregistrer son numéro et de saisir le code reçu par SMS ou appel. WhatsApp indique que cette démarche déconnecte les autres accès ; un délai peut néanmoins s’appliquer si un code PIN inconnu a été activé. Prévenir son entourage par un autre canal reste essentiel pour limiter les sollicitations frauduleuses.
La conservation des messages, des captures d’écran, des coordonnées de paiement et des horaires peut aussi aider à documenter les faits. Car au-delà des conseils individuels, l’enjeu est désormais de mieux connaître le phénomène : distinguer les méthodes, rapprocher les signalements et mesurer les préjudices.
Les alertes marocaines appellent donc une vigilance sérieuse et une information précise. La menace la mieux décrite aujourd’hui tient à cette appropriation de l’identité d’autrui : un visage familier, un numéro reconnu, une urgence bien racontée. Dans cet espace de confiance, quelques secondes de vérification peuvent empêcher qu’un service rendu à un proche ne devienne un paiement à un escroc.


 Accueil
 Envoyer à un ami
 Version imprimable
 Augmenter la taille du texte
 Diminuer la taille du texte
 Partager


