


 L'accueil


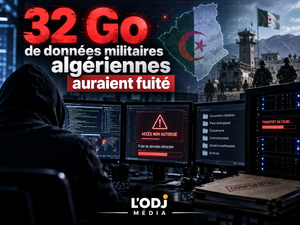
Une importante base de données présentée comme provenant de l’appareil militaire algérien circulerait actuellement en ligne. Elle contiendrait des informations personnelles, professionnelles et logistiques concernant des militaires et leurs familles. Mais, à ce stade, ni le volume annoncé de 32 Go ni l’origine militaire des fichiers ne sont indépendamment confirmés. L’affaire doit donc être traitée comme une fuite présumée.
Une armée peut protéger ses chars, ses avions ou ses systèmes de missiles. Elle est parfois beaucoup plus vulnérable lorsqu’il s’agit de protéger les fichiers administratifs de ses propres personnels.
C’est tout l’enjeu de l’affaire qui circule actuellement autour de l’Algérie.
Plusieurs publications affirment qu’une base de données militaire d’environ 32 gigaoctets aurait été exfiltrée. Elle comprendrait noms complets, grades, matricules, dates d’engagement, affectations, photographies, groupes sanguins, qualifications, adresses personnelles, numéros de téléphone et informations relatives aux familles de militaires.
Si ces éléments étaient authentifiés, leur sensibilité serait considérable.
Mais une première règle s’impose : une revendication de hacker n’est pas une preuve.
À ce stade, on n’a identifié ni confirmation du ministère algérien de la Défense, ni rapport d’une société spécialisée de cybersécurité, ni analyse forensique indépendante établissant l’existence d’une intrusion ayant permis de subtiliser précisément 32 Go de données.
Le ministère algérien de la Défense n’a pas non plus publié, dans ses derniers communiqués officiels consultés, d’annonce concernant une telle attaque.
Cette absence de confirmation ne prouve évidemment pas que la fuite est fausse.
Dans le domaine militaire, les institutions reconnaissent rarement immédiatement une compromission informatique, notamment lorsque des investigations internes sont en cours.
Mais elle impose de distinguer plusieurs scénarios.
Les fichiers pourraient provenir d’un système central du ministère de la Défense. Ils pourraient également avoir été récupérés sur une infrastructure périphérique, un prestataire, une ancienne sauvegarde ou un poste de travail administratif compromis.
La différence est fondamentale.
Dans le premier cas, il s’agirait d’une défaillance majeure de cyberdéfense. Dans les autres, l’impact pourrait rester sérieux sans démontrer pour autant la pénétration du cœur du système militaire algérien.
Le contexte donne néanmoins une portée particulière à cette affaire.
En mars 2026, Alger a rendu publique sa stratégie nationale de sécurité des systèmes d’information pour 2025-2029. Celle-ci place explicitement la résilience cybernétique, la protection des infrastructures de l’État et la souveraineté numérique parmi les priorités nationales.
Les appels d’offres récents du ministère montrent également des investissements dans la forensic numérique, la sécurisation des réseaux militaires et l’analyse des applications informatiques.
Si la fuite présumée était confirmée, la contradiction serait donc politiquement sensible.
Car un fichier contenant les affectations, coordonnées et environnements familiaux de militaires ne constitue pas seulement une atteinte à la vie privée.
Croisées entre elles, ces données peuvent permettre de cartographier une organisation, identifier les fonctions sensibles, construire des profils, faciliter l’ingénierie sociale ou préparer des opérations de renseignement.
C’est probablement là que se situe le véritable enjeu.
La guerre moderne ne consiste plus uniquement à connaître la position d’un régiment ou les performances d’un missile. Elle consiste aussi à savoir qui commande, qui travaille où, qui connaît qui et comment contacter les personnes qui font fonctionner le système.
Si les fichiers attribués à l’armée algérienne sont authentiques, l’incident ne révélerait donc pas seulement une fuite informatique.
Il montrerait à quel point, dans une armée numérisée, une simple base de ressources humaines peut devenir un renseignement stratégique.
Une armée peut protéger ses chars, ses avions ou ses systèmes de missiles. Elle est parfois beaucoup plus vulnérable lorsqu’il s’agit de protéger les fichiers administratifs de ses propres personnels.
C’est tout l’enjeu de l’affaire qui circule actuellement autour de l’Algérie.
Plusieurs publications affirment qu’une base de données militaire d’environ 32 gigaoctets aurait été exfiltrée. Elle comprendrait noms complets, grades, matricules, dates d’engagement, affectations, photographies, groupes sanguins, qualifications, adresses personnelles, numéros de téléphone et informations relatives aux familles de militaires.
Si ces éléments étaient authentifiés, leur sensibilité serait considérable.
Mais une première règle s’impose : une revendication de hacker n’est pas une preuve.
À ce stade, on n’a identifié ni confirmation du ministère algérien de la Défense, ni rapport d’une société spécialisée de cybersécurité, ni analyse forensique indépendante établissant l’existence d’une intrusion ayant permis de subtiliser précisément 32 Go de données.
Le ministère algérien de la Défense n’a pas non plus publié, dans ses derniers communiqués officiels consultés, d’annonce concernant une telle attaque.
Cette absence de confirmation ne prouve évidemment pas que la fuite est fausse.
Dans le domaine militaire, les institutions reconnaissent rarement immédiatement une compromission informatique, notamment lorsque des investigations internes sont en cours.
Mais elle impose de distinguer plusieurs scénarios.
Les fichiers pourraient provenir d’un système central du ministère de la Défense. Ils pourraient également avoir été récupérés sur une infrastructure périphérique, un prestataire, une ancienne sauvegarde ou un poste de travail administratif compromis.
La différence est fondamentale.
Dans le premier cas, il s’agirait d’une défaillance majeure de cyberdéfense. Dans les autres, l’impact pourrait rester sérieux sans démontrer pour autant la pénétration du cœur du système militaire algérien.
Le contexte donne néanmoins une portée particulière à cette affaire.
En mars 2026, Alger a rendu publique sa stratégie nationale de sécurité des systèmes d’information pour 2025-2029. Celle-ci place explicitement la résilience cybernétique, la protection des infrastructures de l’État et la souveraineté numérique parmi les priorités nationales.
Les appels d’offres récents du ministère montrent également des investissements dans la forensic numérique, la sécurisation des réseaux militaires et l’analyse des applications informatiques.
Si la fuite présumée était confirmée, la contradiction serait donc politiquement sensible.
Car un fichier contenant les affectations, coordonnées et environnements familiaux de militaires ne constitue pas seulement une atteinte à la vie privée.
Croisées entre elles, ces données peuvent permettre de cartographier une organisation, identifier les fonctions sensibles, construire des profils, faciliter l’ingénierie sociale ou préparer des opérations de renseignement.
C’est probablement là que se situe le véritable enjeu.
La guerre moderne ne consiste plus uniquement à connaître la position d’un régiment ou les performances d’un missile. Elle consiste aussi à savoir qui commande, qui travaille où, qui connaît qui et comment contacter les personnes qui font fonctionner le système.
Si les fichiers attribués à l’armée algérienne sont authentiques, l’incident ne révélerait donc pas seulement une fuite informatique.
Il montrerait à quel point, dans une armée numérisée, une simple base de ressources humaines peut devenir un renseignement stratégique.


 Accueil
 Envoyer à un ami
 Version imprimable
 Augmenter la taille du texte
 Diminuer la taille du texte
 Partager